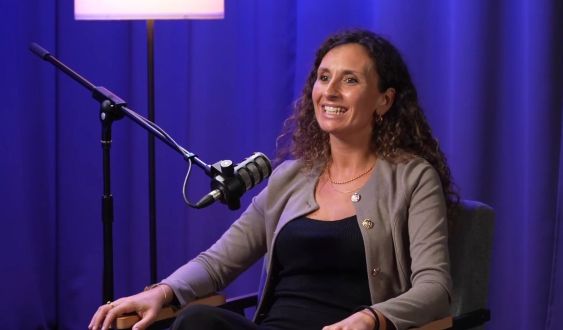
Flavia Santoro está especializada en el desarrollo de plataformas internacionales para negocios, innovación e intercambio de conocimiento. Actualmente forma parte de Fira de Barcelona como directora del Barcelona Cybersecurity Congress (BCC) y subdirectora de Construmat. Su liderazgo en esta clase de eventos barcelonesa ayuda a la reunión de empresas, instituciones y expertos del sector para abordar retos clave en transformación digital, ciberseguridad y construcción sostenible en espacios emblemáticos. Sus tareas se centran en la creación de oportunidades de colaboración, internacionalización y crecimiento mediante la construcción de ecosistemas que fomenten la innovación, el intercambio de conocimientos y el desarrollo de nuevos negocios. Recibe a The New Barcelona Post para hablar sobre la próxima edición del BCC, de las perspectivas del futuro empresarial ante los avances tecnológicos y de la importancia de la seguridad digital en las empresas, tanto multinacionales como pymes.
—La séptima edición del Barcelona Cybersecurity Congress llega en un momento en que los ciberincidentes en Catalunya casi se han doblado en un año, de 3.372 a 6.544. ¿Qué explica este salto: más ataques, mejor detección o ambas cosas?
—Probablemente, ambas cosas. Nos estamos exponiendo más al riesgo porque cada vez tenemos más sistemas conectados, más servicios digitalizados y más dependencia tecnológica. Y, al mismo tiempo, las herramientas de detección, monitorización y respuesta son muy superiores a las de hace unos años.
No obstante, la realidad es tozuda. Y las cifras indican que la amenaza es real y creciente. Como señalas, la Agència de Ciberseguretat de Catalunya gestionó 6.544 ciberincidentes únicos en 2025 y detectó más de 9.100 millones de intentos de ataque, más de 7.000 millones de los cuales fueron bloqueados de manera automática e inmediata. Y, en el conjunto de España, el INCIBE registró 122.223 incidentes de ciberseguridad en 2025, un 26% más que el año anterior. Por lo tanto, no hablamos solo de una cuestión de percepción o de mejor detección. Estamos ante una amenaza real y que está creciendo.
—¿La ciberseguridad debe ser una estrategia de país? ¿Las empresas privadas, pero también la administración pública deben colaborar para construir una estrategia de ciberseguridad conjunta?
—Así es. La ciberseguridad ya no se puede abordar de manera aislada. Una vulnerabilidad en una empresa puede afectar a sus proveedores, sus clientes o incluso infraestructuras críticas. Por eso tenemos que pensar en términos de ecosistema y de resiliencia colectiva. Y por eso la utilidad de un evento como Barcelona Cybersecurity Congress porque es necesario un espacio de encuentro entre administraciones, empresas, operadores de infraestructuras, universidades, centros de investigación y especialistas para compartir conocimiento y encontrar soluciones de manera conjunta.
"Una vulnerabilidad en una empresa puede afectar a sus proveedores, sus clientes o incluso infraestructuras críticas"
—La IA aparece como una de las principales amenazas. ¿Cuál es el riesgo concreto que más le preocupa hoy, y cuál le parece más sobrevalorado?
—Quizás, lo más preocupante es la capacidad de la IA para provocar ataques con mayor celeridad y de manera más efectiva. En este sentido, creo que estamos valorando más los riesgos que no también los beneficios de la IA. Porque no deberíamos olvidar que la IA también es una herramienta de defensa. Creo que la IA está transformando el panorama de la ciberseguridad en ambos frentes. Así, para los atacantes, les puede ayudar a generar mensajes de phishing más convincentes en varios idiomas, personalizar las técnicas de ingeniería social, automatizar determinadas fases de los ataques y crear suplantaciones de identidad más creíbles de directivos o socios comerciales, además de reducir algunas de las barreras de entrada y permitir a los delincuentes operar con mayor rapidez y a mayor escala. Pero, como decía antes, la IA es una herramienta defensiva muy potente, ya que los equipos de seguridad pueden hacer uso de ella para analizar grandes volúmenes de datos, identificar comportamientos no habituales, priorizar alertas, investigar incidentes y acelerar la detección y la respuesta ante amenazas.
Y también tenemos que reconocer una nueva categoría de riesgos, que son los propios sistemas de IA. En este caso, las empresas tienen que proteger los datos que introducen, controlar el acceso a los agentes de IA y abordar vulnerabilidades de modelos, aplicaciones y sistemas conectados. Creo que el reto consiste en utilizar la IA de manera responsable con controles de seguridad adecuados, supervisión humana y responsabilidades claramente definidas. Y pienso que, en la era de la IA, tendrán ventaja las organizaciones que combinen la automatización inteligente con una gobernanza sólida, profesionales cualificados y fundamentos de seguridad robustos.
—Desde la primera edición, ¿qué ha cambiado más, tanto en los temas como en el tipo de público?
—Pienso que la ciberseguridad ha dejado de ser una preocupación exclusivamente de los expertos y ahora es una cuestión estratégica para administraciones, empresas, industria o para cualquiera de nosotros dado el grado de expansión y de exposición en un mundo cada vez más interconectado. Y este hecho también explica la evolución de nuestro público. Seguimos necesitando perfiles técnicos que, por otro lado, han evolucionado como es el caso del CISO porque la normativa sobre la materia ha hecho que la ciberseguridad haya escalado hasta los consejos de administración de las empresas. Por este motivo, el rol del CISO es mucho más estratégico. Así como otros perfiles con poder de decisión como CEOS, CTOS y CIOS que entiendan la importancia de la ciberseguridad a todos los niveles. El programa de esta séptima edición aborda, principalmente, la ciberseguridad como negocio estratégico y factor reputacional.
—El congreso coincide con Smart City Expo y otros salones. ¿Cómo puede aprovecharlo un visitante de ciberseguridad, y qué sinergias hay con ciudades inteligentes y movilidad?
—Es uno de los grandes valores diferenciales de la edición de este año. Ya no podemos hablar de smart cities, movilidad conectada, energía o infraestructuras urbanas sin hablar simultáneamente de ciberseguridad. Cuanto más conectada es una ciudad, más importante es garantizar la seguridad y la resiliencia de los sistemas que la hacen funcionar. La celebración simultánea de estos eventos permitirá a un profesional de la ciberseguridad salir de su ámbito más inmediato y entrar en contacto con los sectores donde se están desplegando las tecnologías que deberá proteger.
"Este año tenemos 111 empresas expositoras, 34 patrocinadores y más de 150 ponentes internacionales"
—Habla de pasar de la teoría a la práctica. ¿Cómo se ve esto en el programa, y qué sesión recomendaría a alguien que solo puede dedicarle un día?
—Cuando hablamos de pasar de la teoría a la práctica queremos decir poner problemas reales sobre la mesa y conectar las organizaciones que los tienen con el conocimiento y las soluciones que pueden darles respuesta. Este año tenemos 111 empresas expositoras, 34 patrocinadores y más de 150 ponentes internacionales. Eso sí, si solo pudiera escoger un ámbito, recomendaría especialmente seguir la sesión sobre ciberresiliencia en la cadena de suministro industrial. Es un problema extraordinariamente práctico porque hoy la seguridad de una organización depende también de la de sus fabricantes y proveedores tecnológicos.
—¿Qué papel tienen Barcelona y Catalunya en este mapa de la ciberseguridad europea, frente a otros polos como Finlandia o Portugal, que envían representantes?
—Organizado conjuntamente por Fira de Barcelona y la Agència de Ciberseguretat de Catalunya, BCC pone a Barcelona en el mapa como punto de conexión del ecosistema de ciberseguridad, especialmente entre innovación, industria, instituciones y mercado. Y esto queda patente con el programa congresual que presenta a expertos de gran prestigio mundial en el ámbito de la ciberseguridad como
Pekka Jokinen, director general adjunto del Centro Nacional de Ciberseguridad de Finlandia, y Lino Santos, responsable del Centro Nacional de Ciberseguridad de Portugal, además de expertos de empresas e instituciones internacionales. Esto permite no solo explicar qué se hace aquí, sino contrastar modelos, compartir aprendizajes y construir alianzas europeas.
—¿Qué alianzas o proyectos concretos han surgido en ediciones anteriores gracias al congreso?
—No puedo dar nombres concretos por prudencia y confidencialidad. Lo que sí puedo decir es que el BCC está concebido como un espacio para generar oportunidades de negocio y promover alianzas entre instituciones públicas, centros de investigación, empresas tecnológicas y responsables de seguridad digital. En este sentido, querría destacar una mesa redonda que, liderada por David Esteban, CISO del Ayuntamiento de Barcelona, reunirá a CISOs de ciudades, grandes empresas e infraestructuras críticas.
—Muchas pymes piensan que no son objetivo de los ataques. ¿Cómo se llega a estas empresas? ¿Hay presupuesto en las pymes para invertir en ciberseguridad?
—Lo más importante y lo primero que debemos combatir es precisamente esta percepción porque una pyme no es menos interesante para un atacante por el hecho de ser pequeña. También está en el radar de los ciberdelincuentes porque puede tener datos valiosos, o convertirse en puerta de entrada a un cliente o una cadena de suministro más grande.
En este caso, creo que la cuestión no es lo que una pyme gaste sino lo que se ahorra si aplica una estrategia de ciberseguridad adaptada a su escala y a su modelo de negocio. Una pyme no necesita empezar por las tecnologías de ciberseguridad más caras, pero sí que deberían priorizar cinco medidas como, activar la autenticación multifactor, especialmente en el correo electrónico, los accesos remotos y los servicios en la nube; mantener actualizados los sistemas operativos; tener copias de seguridad fiables; ofrecer formación práctica a los empleados para ayudarles a reconocer ataques como intentos de phishing, suplantaciones de identidad o solicitudes de pago y restringir el acceso a los sistemas sensibles.
"Queremos contribuir a construir una cultura de la ciberseguridad en el ámbito empresarial e industrial"
Las empresas también deben asegurarse de que los proveedores externos de servicios informáticos aplican prácticas de seguridad y, si no pueden contar con un equipo propio, contratar los servicios de seguridad a especialistas externos. En BCC, una pyme puede encontrar conocimiento especializado y proveedores de soluciones. Porque, con 111 expositores como EY, Fortinet, Cisco, SoSafe, Mastercard, Sophos, Trend Micro o ThreatLocker, entre otros, una pyme podrá encontrar quien le ayude en este ámbito.
—Los CISO Leadership Awards —que se presentarán durante el BCC— han recibido 65 candidaturas. ¿Qué busca el jurado en un buen líder de ciberseguridad, más allá de la técnica?
—Los premios reconocen una realidad importante y es que la ciberseguridad ya no es una responsabilidad solo técnica. Se trata de una prioridad estratégica que requiere liderazgo, inversión y colaboración de toda la organización. Nuestros 22 finalistas son profesionales que están marcando la diferencia en ámbitos como la innovación en ciberdefensa, la protección de infraestructuras críticas o la seguridad del sector público. Nuestro objetivo es que los premios contribuyan a reforzar el papel de los CISOs en los consejos de administración y animen a los líderes empresariales a integrar la ciberseguridad en la toma de decisiones estratégicas, además de dar visibilidad a ejemplos de buenas prácticas. Lo que queremos es contribuir a construir una cultura de la ciberseguridad en el ámbito empresarial e industrial.